


حمله Golden Ticket در Active Directory: چطور شناسایی و مهار کنیم؟
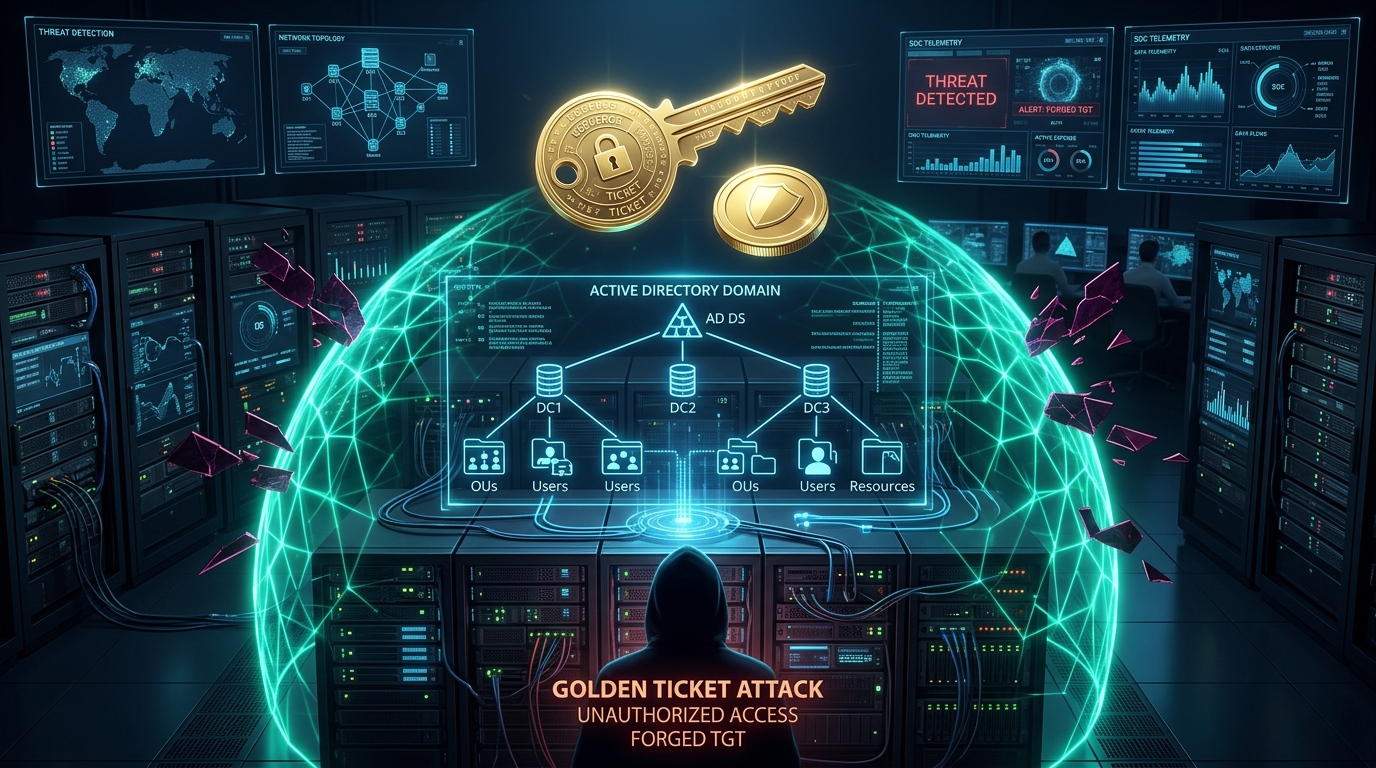
krbtgt — حسابی که تمام تیکتهای Kerberos را در Active Directory امضا و رمزنگاری میکند — دست پیدا کند. با این هش، مهاجم میتواند تیکتهای Kerberos جعلی (Ticket Granting Ticket) بسازد که هویت هر کاربری، از جمله Domain Admin، را در کل دامنه جعل میکند، بدون نیاز به احراز هویت واقعی دوباره. خطرناکترین ویژگی این حمله، ماندگاری آن است: تا وقتی رمز krbtgt تغییر نکند، تیکت جعلی معتبر باقی میماند و مهاجم دسترسی نامحدود به کل دامنه دارد.
پیشنیاز این حمله، دسترسی سطح بالا به یک Domain Controller است — یعنی Golden Ticket معمولاً مرحله پایانی یک نفوذ عمیقتر است، نه نقطه ورود اولیه. تشخیص آن نیازمند پایش رفتاری تیکتهای Kerberos است، نه فقط کنترل دسترسی سطح حساب کاربری.
Golden Ticket دقیقاً چطور کار میکند؟
بر اساس چارچوب MITRE ATT&CK (تکنیک T1558.001)، مراحل این حمله به این شکل است:
- سرقت هش krbtgt: مهاجم که از قبل به یک Domain Controller دسترسی یافته، هش رمز حساب krbtgt را از طریق ابزارهای dumping اعتبارنامه استخراج میکند.
- جعل TGT: با استفاده از این هش، مهاجم یک Ticket Granting Ticket کاملاً معتبر از نظر رمزنگاری برای هر هویتی (حتی هویتهایی که وجود خارجی ندارند) میسازد.
- درخواست دسترسی به منابع: این TGT جعلی برای درخواست Ticket Granting Service (TGS) استفاده میشود و دسترسی به منابع مشخص را بدون احراز هویت واقعی فراهم میکند.
- حرکت جانبی نامحدود: چون تیکت در سطح رمزنگاری Kerberos معتبر است، مهاجم میتواند در کل دامنه، به هر سیستمی، با هر هویتی حرکت کند.
جدول مقایسه: چرا Golden Ticket خطرناکتر از سرقت اعتبارنامه معمولی است؟
| معیار | سرقت اعتبارنامه معمولی | Golden Ticket |
|---|---|---|
| دامنه دسترسی | محدود به یک حساب کاربری | هر هویتی در کل دامنه، از جمله Domain Admin |
| اثر تغییر رمز کاربر | حمله را بیاثر میکند | بیتأثیر — فقط تغییر رمز krbtgt (دوبار) مؤثر است |
| قابلیت شناسایی با ابزار سنتی | نسبتاً بالا (لاگینهای غیرعادی) | پایین — تیکت از نظر رمزنگاری معتبر است |
| نیاز به تشخیص رفتاری | متوسط | بالا — فقط با تحلیل الگوی درخواستهای Kerberos قابلشناسایی است |
چکلیست عملیاتی شناسایی و مهار
- چرخش دورهای رمز krbtgt: رمز این حساب را هر ۱۸۰ روز، و بلافاصله پس از هر مشکوکشدن به نفوذ، **دو بار پشتسرهم** تغییر دهید (یکبار تغییر کافی نیست چون تاریخچه رمز نگهداری میشود).
- محدودسازی دسترسی Domain Admin: اصل کمترین امتیاز (least privilege) را برای حسابهای مدیریتی اعمال کنید تا حتی در صورت نفوذ، دامنه سرقت هش محدود بماند.
- پایش طول عمر و نوع رمزنگاری تیکتها: تیکتهایی با طول عمر غیرعادی یا نوع رمزنگاری نامتعارف را شناسایی کنید.
- شناسایی TGS بدون TGT پیشین معتبر: درخواستهای Ticket Granting Service که بدون یک درخواست TGT قانونی و قابلردیابی صادر شدهاند، نشانه قوی یک Golden Ticket هستند.
- پایش الگوی دسترسی غیرعادی بین سیستمها: حرکت یک هویت واحد بین تعداد زیادی سیستم در بازه زمانی کوتاه را رصد کنید.
نقش EDR/XDR کسپرسکی و رویکرد فدک رایان
تشخیص Golden Ticket نیازمند دیدی فراتر از لاگ ساده Windows Event است — باید رفتار واقعی Kerberos را در سطح شبکه و endpoint همزمان تحلیل کرد. Kaspersky Next XDR با همبستگی رویدادها بین Active Directory، endpoint و شبکه، الگوهای غیرعادی TGS/TGT را شناسایی میکند که این مقاله را بهعنوان ادامه منطقی مقاله حملات Kerberoasting — دیگر تکنیک رایج حمله به Kerberos — قرار میدهد. فدک رایان با بیش از ۲۶ سال سابقه و بهعنوان نماینده پلاتینیوم کسپرسکی، پیکربندی این پایش را متناسب با توپولوژی Active Directory هر سازمان مهندسی میکند و برای سازمانهایی که ظرفیت پایش داخلی ندارند، از طریق سرویس Kaspersky MDR پایش ۲۴/۷ ارائه میدهد.
سؤالات متداول
آیا تغییر رمز کاربران آسیبدیده Golden Ticket را متوقف میکند؟
خیر. چون این حمله مبتنی بر جعل تیکت با هش حساب krbtgt است، نه رمز کاربر منفرد، تنها راه مؤثر تغییر (دوباره) رمز خود حساب krbtgt است.
آیا سازمانهای کوچک هم در معرض این حمله هستند؟
هر سازمانی که از Active Directory استفاده میکند در معرض این تکنیک است، اما پیشنیاز آن (دسترسی به Domain Controller) یعنی معمولاً بعد از یک نفوذ اولیه دیگر رخ میدهد — به همین دلیل امنیت لایههای قبلی (مثل EDR روی endpoint) هم در جلوگیری از رسیدن مهاجم به این مرحله مهم است.
مشاوره فنی و ارزیابی زیرساخت Active Directory
برای ارزیابی سطح ریسک Active Directory سازمان خود در برابر حملات Kerberos و طراحی پایش متناسب با آن، با کارشناسان فدک رایان تماس بگیرید: ۰۲۱-۷۵ ۲۶۵ یا از طریق فرم مشاوره فنی فدک رایان.