


چه زمانی سازمان شما واقعاً به KATA نیاز دارد؟
اگر سازمان شما از قبل یک راهکار EDR یا XDR کسپرسکی دارد، این سؤال منطقی است: آیا واقعاً به Kaspersky Anti Targeted Attack (KATA) هم نیاز دارید، یا این یک لایه اضافه و غیرضروری است؟ پاسخ کوتاه: KATA برای دسته مشخصی از سازمانها — عمدتاً آنهایی که هدف حملات هدفمند (APT) هستند یا الزامات نظارتی سختگیرانه دارند — یک لایه مکمل ضروری است، نه جایگزین EDR. در این مقاله معیارهای دقیق تصمیمگیری را بررسی میکنیم.
KATA دقیقاً چه کاری انجام میدهد؟
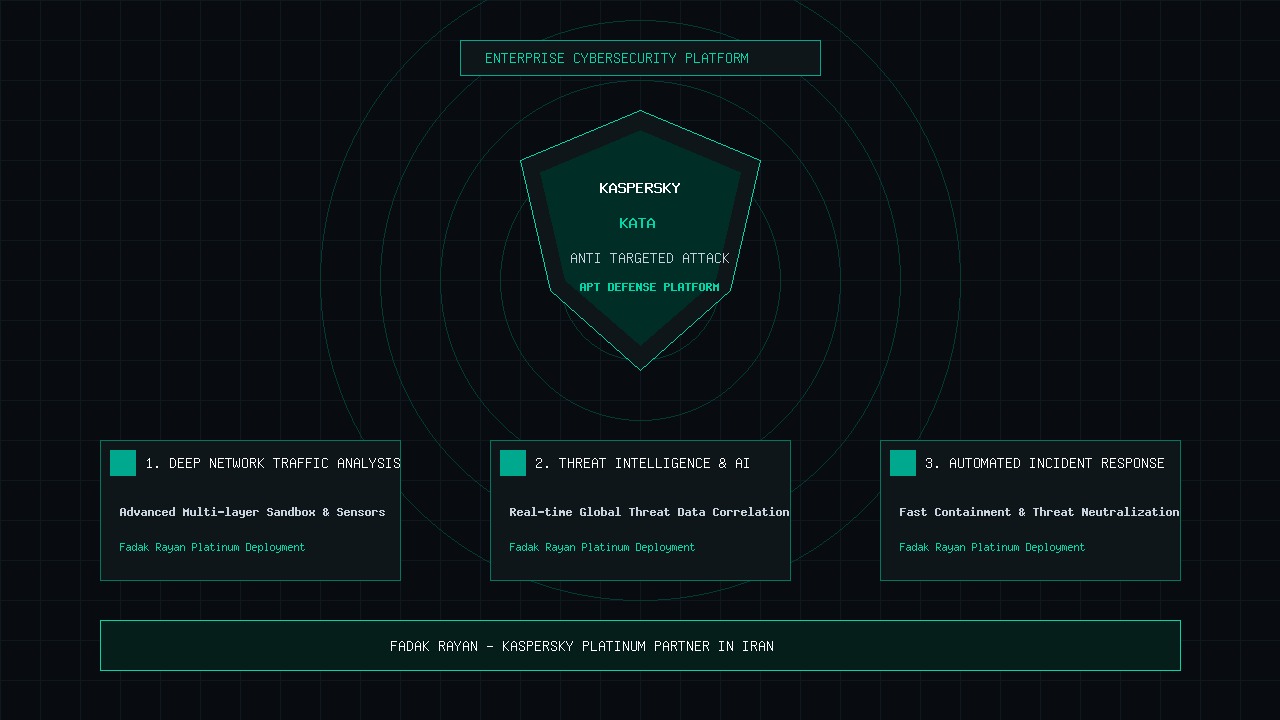
بر اساس مستندات رسمی کسپرسکی، KATA یک راهکار Network Detection and Response (NDR) است که برخلاف EDR (که روی endpoint متمرکز است)، در سطح شبکه کار میکند:
- تحلیل ترافیک شبکه: هم ترافیک north-south (ورودی/خروجی از شبکه) و هم east-west (داخلی بین سیستمها) را رصد میکند و حرکت جانبی (lateral movement) و ارتباطات C2 را شناسایی میکند.
- Sandbox پیشرفته: فایلهای مشکوک از ایمیل، وب، شبکه و endpoint را در محیط ایزوله برای تحلیل رفتاری اجرا میکند، بدون ریسک برای سیستمهای واقعی.
- شناسایی چندلایه: ترکیبی از قوانین IDS، تشخیص ناهنجاری رفتاری، شناسایی Shadow IT/BYOD، قوانین YARA و ارزیابی شهرت URL.
- پاسخ به حادثه: جریانهای کاری خودکار و دستی، همراه با نقشهبرداری بر اساس چارچوب MITRE ATT&CK.
تفاوت کلیدی: EDR/XDR روی دادههای سطح endpoint (پردازشها، فایلها، رفتار سیستم) کار میکند؛ KATA دیدی در سطح شبکه فراهم میکند که حتی به دستگاههای مدیریتنشده (unmanaged) هم دید دارد — چیزی که هیچ agent روی endpoint نمیتواند ببیند.
معیارهای تصمیمگیری: چه زمانی KATA لازم است؟
۱. سازمان شما هدف حملات هدفمند (APT) است یا میتواند باشد
اگر در بخشهایی مانند دولت، زیرساخت حیاتی، بانکداری، یا صنایع بزرگ فعالیت میکنید — بخشهایی که طبق مستندات کسپرسکی مشخصاً هدف مکرر گروههای APT هستند — نیاز به دید در سطح شبکه (نه فقط endpoint) بسیار جدیتر میشود.
۲. الزامات نظارتی/انطباق سختگیرانه دارید
سازمانهای متوسط تا بزرگ که باید انطباق با استانداردهای نظارتی را اثبات کنند، از قابلیتهای ثبت و گزارشدهی KATA (شامل نقشهبرداری MITRE ATT&CK) بهعنوان مدرک مستند بهره میبرند.
۳. تیم SOC اختصاصی دارید یا در حال ساخت آن هستید
KATA برای بهرهوری واقعی نیازمند تیمی است که بتواند هشدارهای سطح شبکه را تحلیل و پیگیری کند. سازمانهای بدون SOC داخلی یا بدون قرارداد MDR، معمولاً ارزش کامل این پلتفرم را دریافت نمیکنند — در این حالت، ابتدا باید بین ساخت SOC داخلی یا استفاده از سرویس Kaspersky MDR تصمیم بگیرید.
۴. EDR/XDR فعلی شما پوشش کافی نمیدهد
اگر با EDR یا XDR کسپرسکی شروع کردهاید و متوجه شدهاید که حملات پیچیدهتر از مسیرهای شبکهای (نه فقط endpoint) وارد میشوند — مثلاً از طریق دستگاههای مدیریتنشده یا ترافیک شرق-غرب — این نشانهای است که زمان افزودن KATA فرا رسیده است.
چه زمانی KATA لازم نیست (فعلاً)؟
برای سازمانهای کوچک و متوسط بدون تیم امنیتی اختصاصی، یا سازمانهایی که هنوز پایه EDR/XDR خود را کامل نکردهاند، معمولاً منطقیتر است ابتدا زیرساخت endpoint را با نسخه مناسب Kaspersky Next تثبیت کنید، سپس در مرحله بعد به KATA فکر کنید.
جمعبندی: چکلیست تصمیمگیری سریع
- ✅ در معرض حملات هدفمند/APT هستید یا در صنعت حساس فعالیت میکنید → KATA را جدی بگیرید.
- ✅ الزامات انطباق نظارتی سختگیرانه دارید → KATA کمک میکند.
- ✅ تیم SOC دارید یا قرارداد MDR دارید → از KATA بهره کامل میبرید.
- ❌ هنوز EDR/XDR پایه ندارید یا تیم تحلیل امنیتی ندارید → ابتدا پایه را تکمیل کنید.
سؤالات متداول
آیا KATA جایگزین EDR کسپرسکی میشود؟
خیر. KATA در سطح شبکه کار میکند و EDR در سطح endpoint؛ این دو مکمل یکدیگرند، نه جایگزین. اطلاعات کامل درباره خود پلتفرم را در مقاله معرفی KATA بخوانید.
آیا KATA برای سازمانهای کوچک هم مناسب است؟
طبق مستندات رسمی کسپرسکی، KATA عمدتاً برای سازمانهای بزرگ با تیم SOC و سازمانهای متوسط با الزامات انطباق طراحی شده — نه بهطور پیشفرض برای هر کسبوکار کوچکی.
مشاوره انتخاب راهکار مناسب
برای ارزیابی اینکه آیا KATA برای ساختار شبکه و سطح ریسک سازمان شما لازم است، یا EDR/XDR فعلی کفایت میکند، میتوانید با کارشناسان فدک رایان — نماینده پلاتینیوم و رسمی کسپرسکی در ایران — تماس بگیرید: 02175265 یا از طریق فرم مشاوره فدک رایان.